系统配置
系统平台 → 系统配置,集中维护整个部署的基础设施配置:邮件发送、第三方登录、品牌门面、跨部署数据同步秘钥。这一页是独立部署(TKG/TKE/Docker)后第一时间该配的。
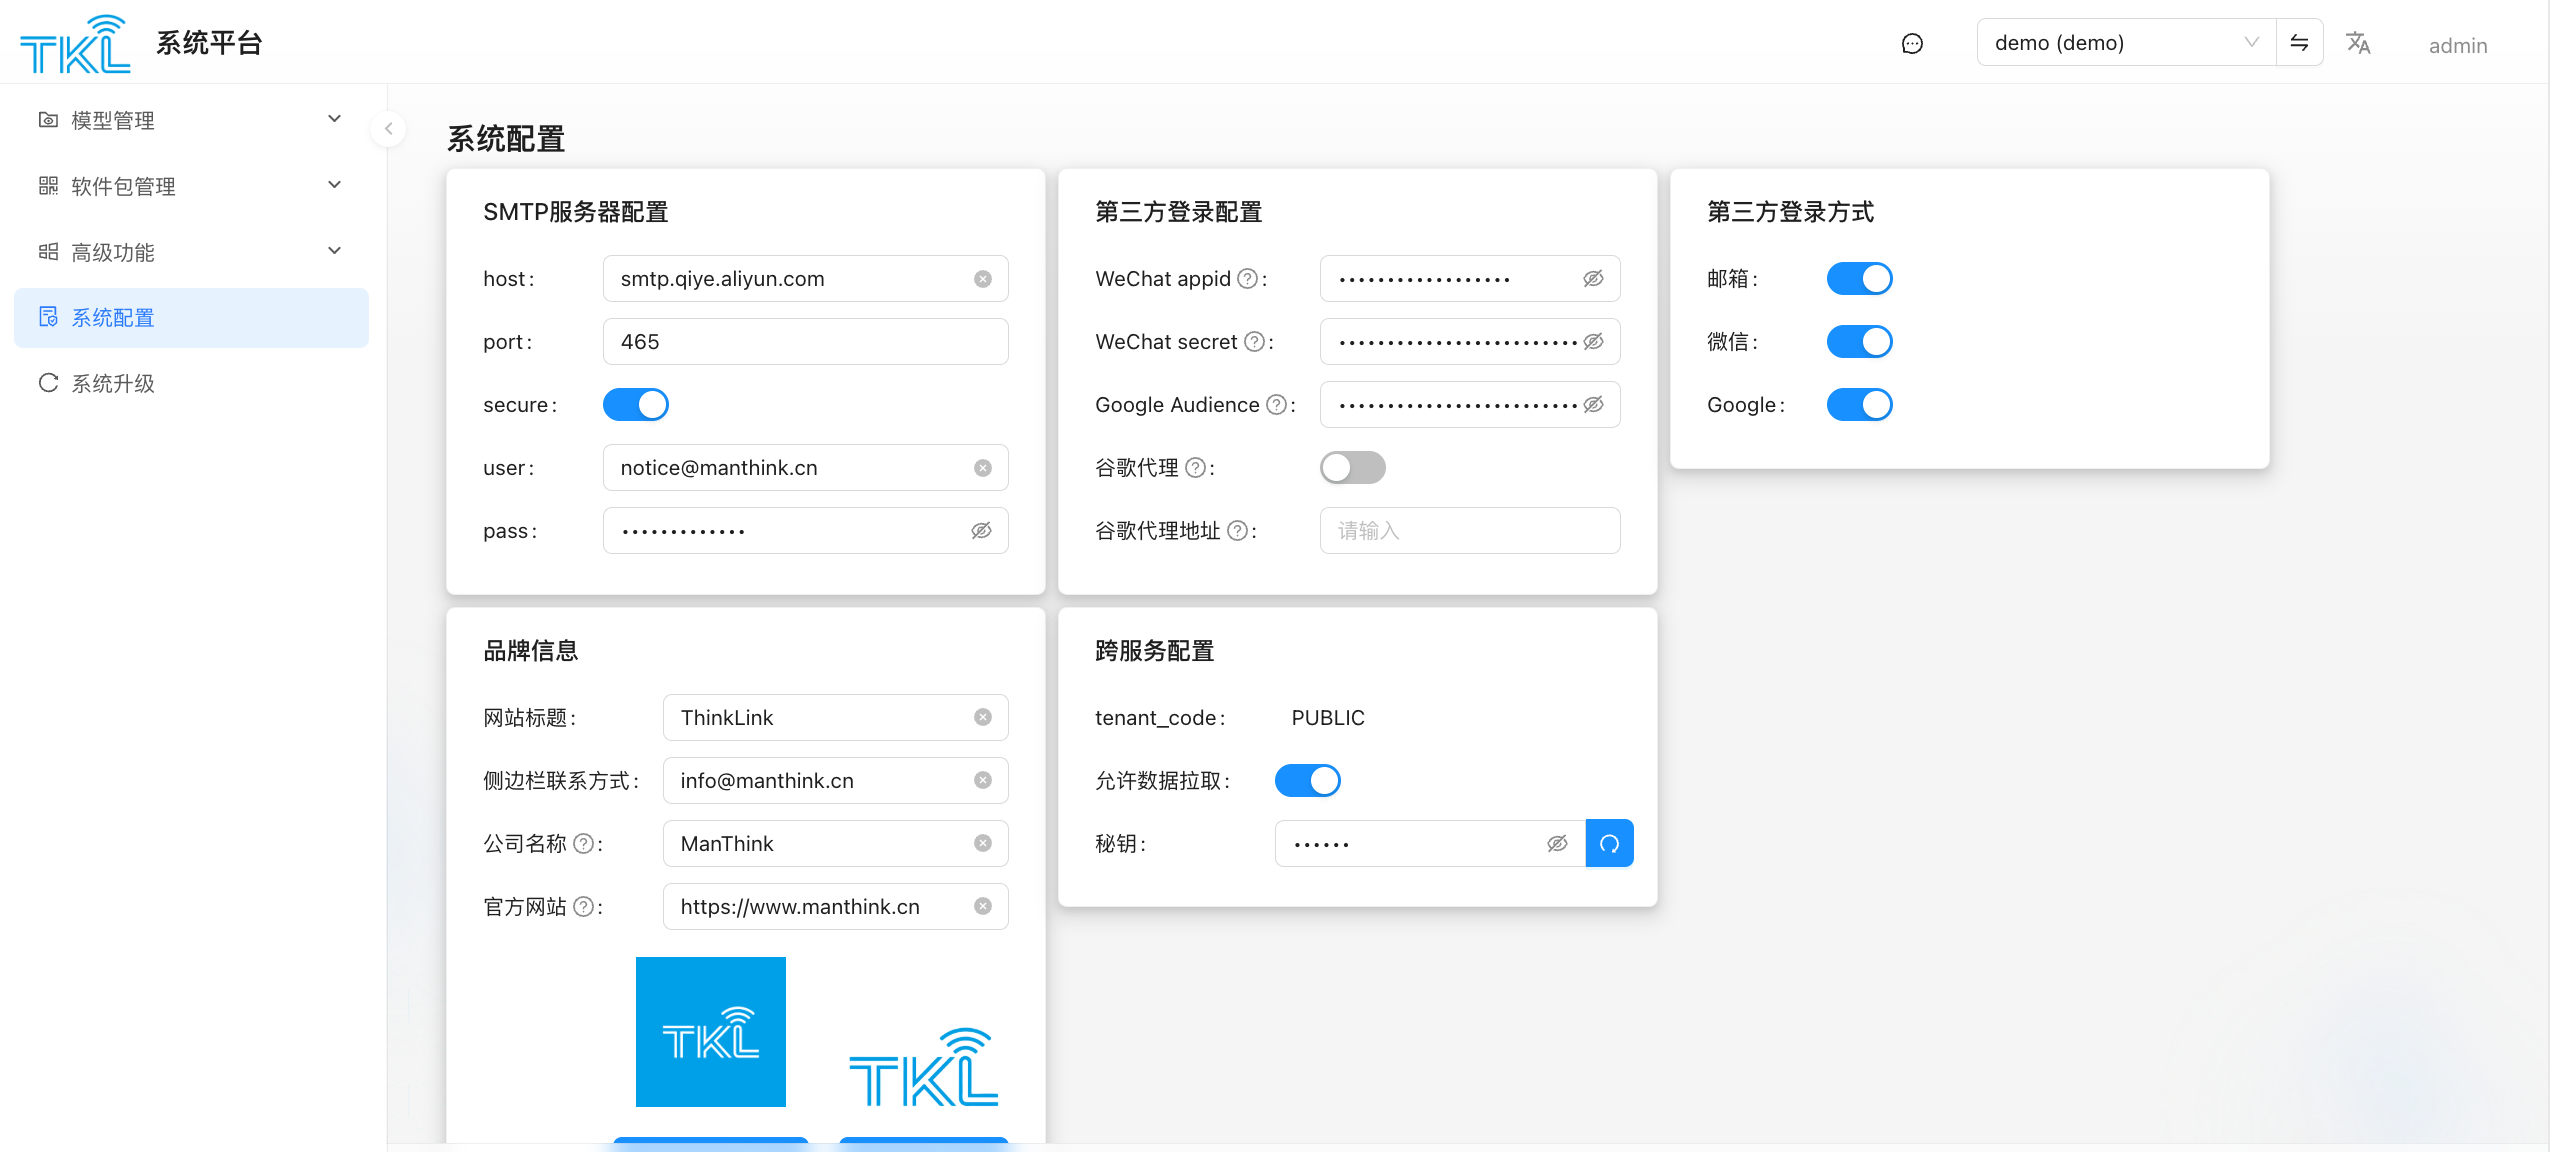
页面按邮件、登录、对象存储、品牌与跨服务等配置分区。表单未标红星不代表某项集成无需凭证;应根据实际启用的服务填写对应配置。
组织服务使用权限(2.00.077 起)
系统管理员在此分别设置“允许使用 ModbusTcpServer”和“允许使用 BACnet”,控制整个部署中所有组织的使用权限。组织管理员也受这些开关限制;第三方 MQTT 不受影响。
| 操作 | 服务与页面变化 |
|---|---|
| 关闭并保存 | 停止相应服务并隐藏入口,不能查看或编辑对应点表、修改服务配置或启动服务;已有配置和点表保留。 |
| 重新允许并保存 | 恢复入口和使用权限,服务不会自动启动。组织管理员需到服务器配置手动点击“重启”。 |
其他已打开的页面会在刷新、切换组织或重新激活窗口后更新入口。保存后若提示停服失败,请检查服务运行状态并重试。
保存配置不会改变服务的实际运行状态。相关功能变化见升级说明。
SMTP 服务器配置
整个部署发邮件用的出口(注册验证、忘记密码、告警通知等都走这里)。
| 字段 | 含义 |
|---|---|
| host | SMTP 服务器地址,如 smtp.qiye.aliyun.com |
| port | 端口,常见 465(SSL)/ 587(STARTTLS)/ 25 |
| secure | 是否走 SSL/TLS。465 一般打开,587 视情况关闭 |
| user | 登录用户名(发件邮箱) |
| pass | 登录密码或授权码 |
配完点底部 提交 保存。可通过让某个测试账号触发"注册验证邮件"来验证是否生效。
第三方登录配置
填第三方平台分配的密钥,这一段只是"凭证",是否真的允许用户用这种方式登录由右侧"第三方登录方式"开关控制。
| 字段 | 含义 |
|---|---|
| WeChat appid | 微信开放平台分配的 AppID |
| WeChat secret | 微信开放平台对应的 AppSecret |
| Google Audience | Google OAuth 客户端的 audience(client_id) |
| 谷歌代理 | 是否启用代理访问 Google 相关服务 |
| 谷歌代理地址 | 对应代理服务器地址 |
第三方登录方式
三个开关,决定登录页向用户显示哪些登录入口:
| 开关 | 含义 |
|---|---|
| 邮箱 | 邮箱 + 密码(最常用) |
| 微信 | 微信扫码登录(依赖上面"第三方登录配置"的 WeChat appid/secret) |
| Google 账号登录(依赖 Google Audience) |
关掉某个开关后,登录页对应入口立刻消失。
报表对象存储配置
当前 Docker 安装脚本和配套 ThinkLink 镜像已预置 MinIO 接入,首次启动自动创建私有的 thinklink 存储桶。全新安装完成后可直接使用对象存储,无需在本页重新填写配置。 安装及验证步骤见 Docker 部署:内置对象存储。
以下为当前配套版本的非敏感默认参数,供管理员核对;不是安装后的必填操作:
| 字段 | 当前默认值与说明 |
|---|---|
| endPoint | 127.0.0.1,配套部署中的后端连接地址。 |
| port | 9000,S3 API 端口。 |
| useSSL | false,默认内部连接使用 HTTP。 |
| bucket | thinklink,由 MinIO 镜像自动初始化。 |
| presignedExpirySeconds | 604800(7 天),下载链接有效期,单位为秒。 |
访问凭据由配套版本预置,公开说明书不列出其值。本页保留对象存储字段,供自定义部署按交付方案维护;标准 Docker 安装使用预置配置即可。
预签名有效期控制链接有效时间,组织管理中的“报表保留天数”控制另一项保留设置,详见报表记录。可通过生成报表并打开或下载文件来验证存储功能。
品牌信息(独立部署关键)
独立部署给客户做白标时,改这里的字段就能把整个平台换成客户的品牌:
| 字段 | 含义 |
|---|---|
| 网站标题 | 浏览器 Tab、页面顶部、登录页主标题。默认 ThinkLink |
| 侧边栏联系方式 | 当前界面的联系信息字段,不限于微信账号 |
| 公司名称 | 页面底部显示的公司主体 |
| 官方网站 | 页面底部公司链接 |
| Favicon Upload、Logo Upload | 分别上传站点图标与 Logo;不是两个相同用途的 Logo 输入项 |
TIP
改完点 提交 后,已登录的页面需要刷新才能看到新 logo 与标题。
网服务配置
谁要拉这台的数据,先来这里开权限
本段的作用是给"远程数据拉取"做服务端准入。本部署如果不打算被任何下游节点拉数据,可以保持关闭。
| 字段 | 含义 |
|---|---|
| tenant_code | 对外暴露的租户范围标识,默认 PUBLIC,下游拉取时填同一个值 |
| 允许数据拉取 | 总开关。关掉后所有外部拉取请求都会被拒 |
| 秘钥(secret_key) | 下游必须带这把秘钥才能拉。点右侧按钮可重新生成 |
配套用法见 远程数据拉取。
秘钥泄露处理
如果怀疑 secret_key 泄露,立刻点右侧"重新生成"按钮换一把新的,然后通知所有合法下游更新本端配置。
2.00.073 MinIO 迁移兼容性
升级会保留已有对象存储配置,不再自动补充默认值。使用自定义对象存储时,请核对连接参数和存储桶,并测试上传功能。全新 Docker 安装仍按安装包提供的配置初始化。详见系统升级。