Guías de ThinkLink / Operación en campo
Entregar un proyecto ThinkLink: roles, organización y cuentas reales
Diseñe cuentas y menús según responsabilidades, pruebe con los usuarios previstos y documente cambios de personal y credenciales.
Defina tareas antes de asignar membresía y permisos. El acceso del administrador no prueba el del operador; valide con la cuenta prevista dentro de la organización de destino.
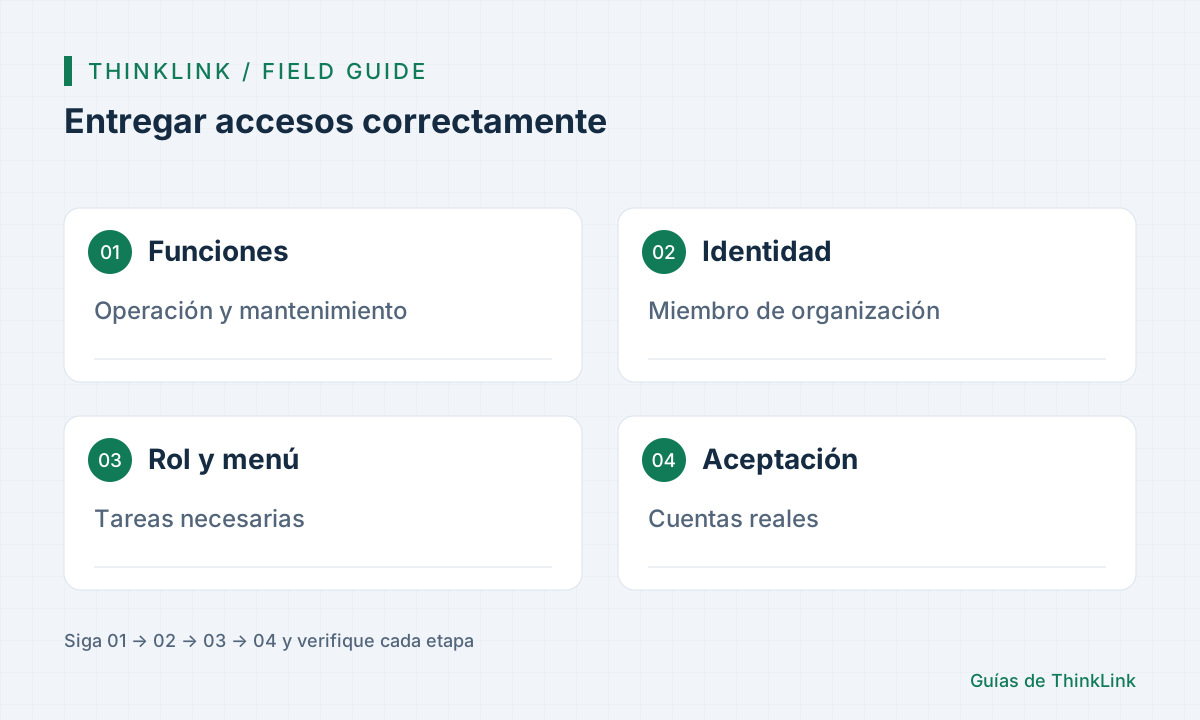
Empezar por responsabilidades
Operadores pueden consultar estados y registrar eventos; mantenimiento diagnostica equipos; administración gestiona usuarios y configuración. Enumere acciones, objetos y responsables antes de conceder permisos, sin dar admin a todos. El rol admin documentado tiene permisos completos en su organización y no puede borrarse, pero no sirve para cualquier tarea diaria. Menús, alcance de datos y acciones necesitan comprobaciones separadas. Una casilla de menú no demuestra toda autorización de API ni este método afirma restricciones por botón no verificadas.
Confirmar membresía y rol
Iniciar sesión y pertenecer a la organización son hechos distintos. Cree o invite mediante gestión oficial y revise organización y rol. La invitación requiere aceptación. En cuentas nuevas, respete los campos actuales de nombre, cuenta, contraseña inicial y rol, sin asumir formatos antiguos. Pertenecer a un departamento no demuestra por sí solo el alcance de dispositivos. Pruebe con una cuenta independiente, no con sesión administrativa reutilizada, y excluya contraseñas compartidas de los manuales.
Autorizar los nuevos menús
Un menú dinámico necesita estar habilitado y visible y figurar en los permisos del rol personalizado. Tras guardar, el usuario debe actualizar o volver a entrar en la organización. Compruebe etiqueta, apertura, carga de datos y objetos previstos. Si falla, separe configuración de menú, rol, membresía y respuesta del servidor. No conceda todos los permisos sin registrarlo para superar una demostración: dejaría de validar el diseño acordado por responsabilidades.
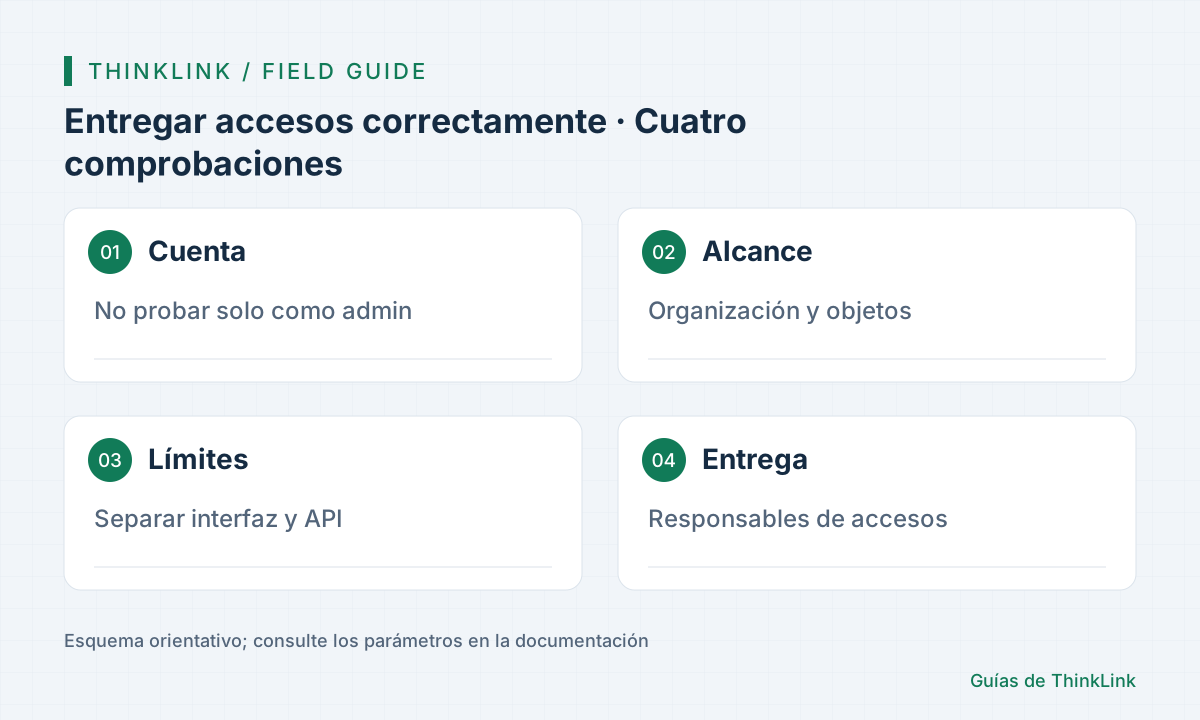
Probar por cuenta
Prepare pasos de negocio por rol: organización correcta, equipos previstos, histórico y mantenimiento expresamente autorizado. Valide restricciones mediante consultas inocuas o inspección de interfaz, no acciones peligrosas. Distinga éxito, denegación, fallo de carga y no probado. Ocultar botones no demuestra control en el servidor. Resuelva carencias de alcance antes de entregar la función, retire permisos temporales y confirme que las cuentas normales siguen completando sus tareas.
- Enumerar acciones por responsabilidad.
- Confirmar membresía, rol y menús.
- Completar tareas con cuentas de entrega.
- Retirar permisos temporales y asignar responsables.
Incluir personal y credenciales
Documente propósito del rol, dueño de cuenta, organización, entradas y cambios. Al cambiar funciones o salir una persona, revise roles, membresía y credenciales, no solo el nombre visible. API Key personal y de sistema tienen entradas y límites distintos; siga la documentación y no publique claves en páginas, capturas o manuales. Transferir propiedad es una operación separada de cambiar roles. Registre cuentas y ámbitos realmente probados para que el siguiente responsable pueda repetir las tareas aceptadas.
Preguntas frecuentes
¿El acceso administrativo demuestra que funciona un rol?
No. Asigne menús necesarios y pruebe con la cuenta prevista.
¿Ocultar un botón demuestra autorización de API?
No. Visibilidad y autorización del servidor deben verificarse por separado dentro del alcance permitido.
Referencias y lecturas adicionales
Esta guía se basa en las fuentes oficiales siguientes. Los diagramas explican el método; consulte la documentación de su versión para menús, campos y funciones exactos. Las fuentes enlazadas están en chino.